
Respuesta breve
Un servidor MCP es un programa pequeño que da a un asistente de IA, como Claude o ChatGPT, acceso controlado a un sistema: un CRM, una tabla o una base de datos. Ofrece herramientas, datos y plantillas mediante un estándar abierto. Empieza con lectura sobre datos de prueba, añade la escritura de una acción en una y mantén las credenciales solo en el servidor.
Un servidor MCP en palabras simples: un enchufe estándar para tu asistente
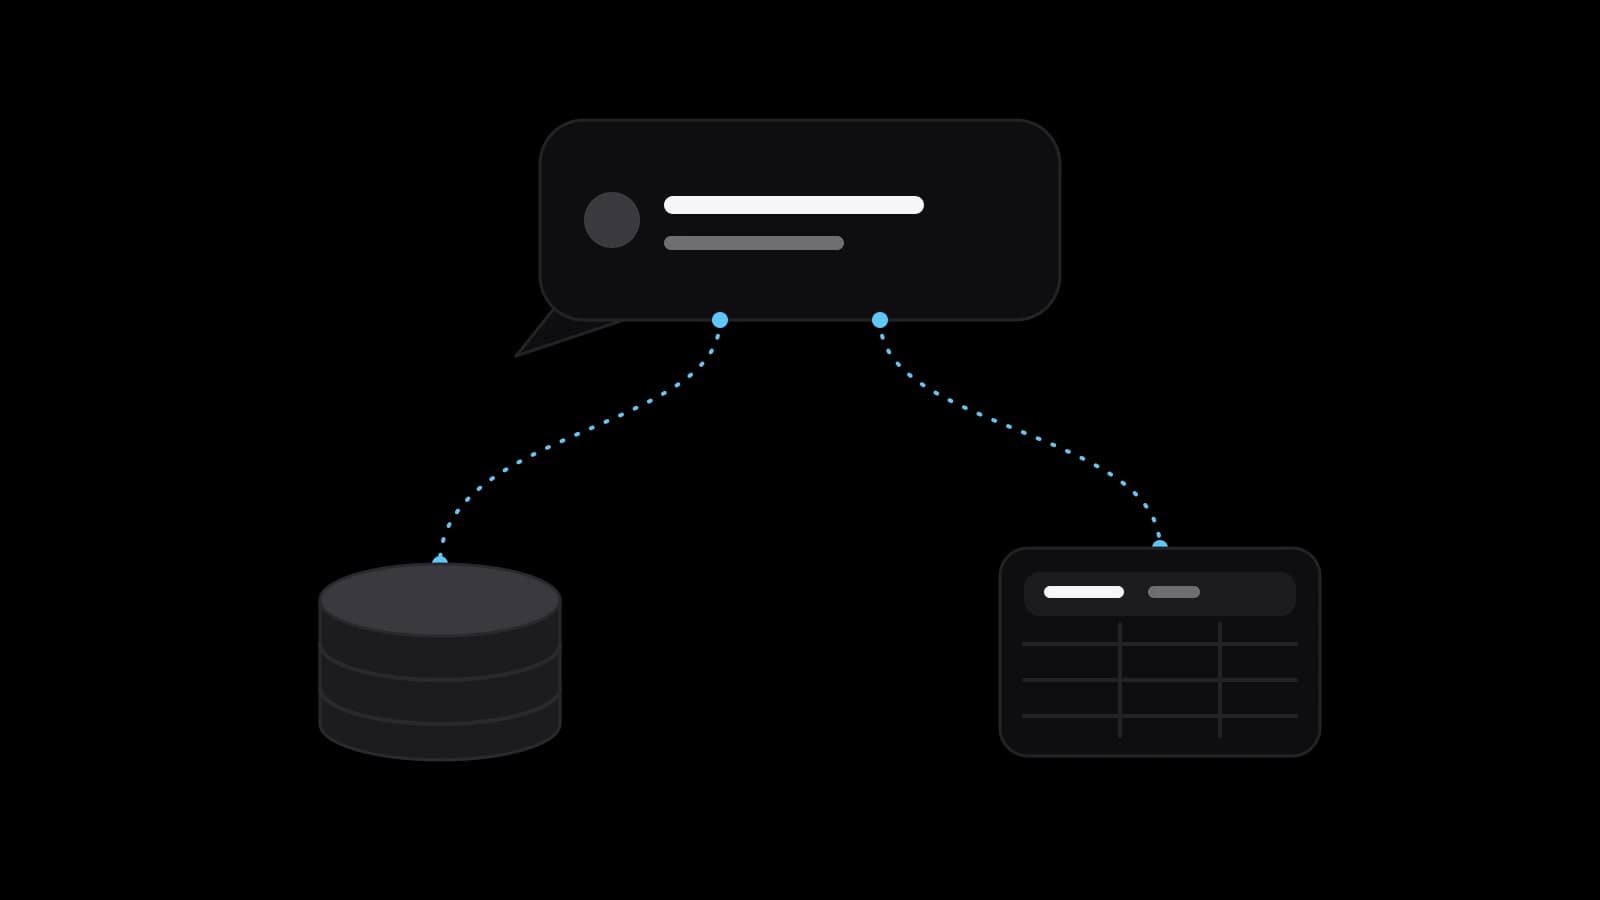
MCP significa Model Context Protocol, y su documentación oficial lo describe como un estándar de código abierto para conectar aplicaciones de IA con sistemas externos. Un servidor MCP es el programa pequeño que está al otro lado de esa conexión. Guarda el acceso a un sistema concreto y se lo ofrece al asistente de la forma que este entiende. La documentación compara MCP con un puerto USB-C para la IA: un enchufe estándar en lugar de un cable distinto para cada aparato.
Anthropic anunció el protocolo el 25 de noviembre de 2024. Su anuncio plantea el problema con claridad: cada nueva fuente de datos exigía su propia implementación, y MCP sustituye las integraciones fragmentadas por un único protocolo. Para quien dirige un negocio el significado práctico es sencillo. Cuando tu CRM o tu base de datos tiene un servidor, cualquier asistente compatible con el protocolo puede usarlo sin una integración nueva para cada herramienta.
Anfitrión, cliente y servidor: quién hace qué en la conexión
La página de arquitectura nombra tres partes. El anfitrión es la aplicación de IA, como Claude Desktop o Claude Code. Dentro de ella, un cliente mantiene una conexión dedicada con cada servidor. El servidor es el programa que aporta contexto. La documentación subraya que la palabra no dice dónde se ejecuta: uno local puede estar en el mismo ordenador y uno remoto funciona en una plataforma y atiende a muchos clientes.
Un servidor puede ofrecer tres tipos de cosas. Las herramientas son funciones que el asistente puede llamar, como una consulta a una base de datos o una llamada a una API. Los recursos son datos que dan contexto, como el contenido de archivos, registros o un esquema. Las plantillas son modelos reutilizables que estructuran la conversación. El ejemplo de la documentación es un servidor de base de datos con una herramienta de consulta, un recurso con el esquema y una plantilla con ejemplos de buenas preguntas.
La conexión usa uno de dos transportes. Stdio enlaza procesos locales de una misma máquina. Streamable HTTP atiende a clientes remotos y, según la documentación, admite tokens de portador, claves de API y cabeceras personalizadas, con OAuth recomendado para obtener tokens.
Qué puede hacer un asistente conectado a tu CRM o a una tabla
Imagina a una responsable de ventas que escribe una pregunta sencilla: qué oportunidades llevan tres semanas sin actividad y quién las lleva. Con un servidor delante del CRM, el asistente llama a una herramienta de búsqueda, recibe los registros y responde en pocas líneas, sin exportar nada a una hoja de cálculo.
La misma conexión también puede escribir, y ahí cambia la historia. Leer un registro responde a una pregunta. Crear una oportunidad, cambiar un estado o borrar una fila es una acción con consecuencias. Un servidor ya hecho para una herramienta general puede no encajar con los campos propios de tu CRM ni con tus reglas sobre quién puede qué, y ese ajuste es el trabajo real.
Permisos de lectura y escritura: empieza solo con lectura
La guía de seguridad del protocolo nombra el principio de minimización de alcance. Describe el riesgo con concreción: si un token tiene amplios derechos sobre archivos, bases de datos o administración, una filtración lo entrega todo. El diseño recomendado parte de un conjunto mínimo de operaciones de descubrimiento y lectura de bajo riesgo y amplía los derechos solo cuando se intenta por primera vez una operación privilegiada.
La documentación de OpenAI sobre MCP muestra la misma división en la práctica. Su servidor de ejemplo expone dos herramientas de solo lectura, buscar y obtener, y la guía dice que se mantenga activada la aprobación en las herramientas que pueden modificar datos o tener otras consecuencias importantes. También dice que ChatGPT exige actualmente una confirmación manual en cada conversación antes de las acciones de escritura. Esto puede cambiar, así que consulta la página cuando decidas.
La especificación del protocolo pone la responsabilidad en el anfitrión. Los usuarios deben consentir de forma explícita el acceso a los datos y las operaciones, los anfitriones deben obtener consentimiento explícito antes de invocar cualquier herramienta. La especificación admite también que el protocolo no puede hacer cumplir esos principios por sí mismo. Los permisos son, por tanto, una decisión de diseño sobre tus datos. En un primer proyecto, usa una cuenta, un rol y solo lectura, con una lista escrita de las acciones de escritura para después y una persona que apruebe cada una.
Inyección de prompts y tokens demasiado amplios: los dos riesgos a prever
OWASP describe la inyección indirecta de prompts como el caso en que un modelo acepta entradas de fuentes externas, como sitios web o archivos, y añade que esas entradas pueden funcionar aunque las personas no las vean. Imagina una nota en la ficha de un contacto con una frase dirigida al asistente y no a un compañero. El asistente lee la nota como dato, pero el modelo puede tomarla por una instrucción.
OWASP dice que no está claro que la inyección de prompts pueda prevenirse del todo, así que aconseja reducir el impacto. Limitar el acceso del modelo al mínimo necesario para sus operaciones, exigir aprobación humana en acciones de alto riesgo o privilegiadas y tratar al modelo como a un usuario no confiable. La documentación de OpenAI sobre MCP lo dice desde su lado: confiar en el desarrollador de un servidor no hace segura la inyección de prompts.
Los tokens merecen su propio párrafo. La guía de seguridad de MCP llama antipatrón al traspaso de tokens, en el que un servidor acepta tokens que no se emitieron para él y los reenvía a otro servicio, y establece que los servidores no deben aceptar tokens no emitidos expresamente para ellos. OpenAI añade que no desarrolla ni verifica los servidores personalizados y aconseja conectar solo con una aplicación que conozcas y en la que confíes.
Local o remoto: dónde debe vivir el servidor
Un servidor local iniciado en un ordenador mediante stdio atiende a un solo asistente de esa máquina y no necesita dirección pública, lo que sirve para un experimento personal. Uno remoto usa Streamable HTTP, atiende a muchas personas y exige alojamiento, inicio de sesión y un lugar seguro para los tokens.
Para un equipo, la elección depende de quién lo va a usar. Si todo el equipo comercial debe consultar el CRM desde sus asistentes, la forma natural es un servidor remoto con inicio de sesión por persona, porque así las acciones quedan registradas con la identidad de cada uno y sus permisos pueden diferir. Si un analista trabaja con una hoja, quizá baste uno local. En ambos casos, el servidor debe ser el único lugar que guarde las credenciales del CRM, nunca los ajustes del asistente ni un chat compartido.
Cómo empieza una empresa pequeña sin un gran proyecto
Elige una pregunta que se haga cada semana, una fuente de datos y una copia con clientes inventados. Da al servidor solo acceso de lectura, pruébalo con dos o tres compañeros y lleva un registro de lo que pidió el asistente. Cuando las respuestas sean correctas, añade una acción de escritura, por ejemplo crear una tarea, con confirmación de una persona.
Antes de construir nada, busca un servidor ya hecho por el fabricante de tu herramienta. El proyecto del protocolo mantiene implementaciones de referencia de servidores, que son un punto de partida razonable. Uno ya hecho sirve para una prueba con datos de prueba. Para registros reales de clientes, lee qué puede hacer, quién lo mantiene y qué registra.
Qué preparar antes de encargar un servidor MCP
Anota las cinco preguntas que más hace tu equipo y el sistema que guarda las respuestas. Crea para la integración una cuenta propia con derechos limitados en vez de usar el acceso del dueño. Haz una lista de los campos que nunca deben llegar al asistente y de las acciones de escritura que querrás después, con la persona que aprueba cada una. Si los datos incluyen datos personales, consulta tus obligaciones con un abogado.
VITON13 Studio ofrece un paquete llamado Conector de IA para tu CRM. Construye un servidor MCP que enlaza un asistente de IA con tu CRM, tus tablas o tu base de datos, con los permisos de lectura y escritura que elijas, lo configura en el asistente que ya usas y añade una guía breve sobre cómo preguntar y qué está permitido. Antes de cualquier pago el estudio muestra un borrador gratuito: una demostración de solo lectura con datos de prueba. El precio es fijo, $213, y el trabajo lleva de 7 a 12 días laborables.
Lista práctica
- Anota las cinco preguntas que más hace tu equipo y qué sistema guarda las respuestas.
- Crea una cuenta de integración con solo lectura en lugar de usar el acceso del propietario.
- Lista los campos y registros que nunca deben llegar al asistente y exclúyelos en el servidor.
- Prueba con una copia de clientes inventados antes de conectar datos reales y guarda un registro de peticiones.
- Añade cada acción de escritura por separado, con una persona concreta que la confirme antes de ejecutarse.
Preguntas frecuentes
¿Puede ChatGPT o Claude cambiar registros de mi CRM mediante un servidor MCP?
Solo si el servidor ofrece herramientas de escritura y tú las permites. Según la documentación de OpenAI, ChatGPT pide hoy confirmación manual antes de escribir. Lo prudente es empezar con lectura y añadir cada acción de escritura por separado.
¿Tengo que alojar yo el servidor MCP o puede funcionar en un portátil?
Uno local funciona en un solo ordenador y atiende allí a un asistente. Para todo un equipo suele hacer falta uno remoto, con alojamiento, inicio de sesión y almacenamiento seguro de tokens. La elección depende de quién necesita usarlo.
¿Es seguro conectar un servidor MCP a datos de clientes?
Puede serlo, con límites. Dale los derechos más estrechos, guarda las credenciales en el servidor, exige aprobación en acciones de riesgo y vigila los registros. La propia especificación dice que el protocolo no puede imponer la seguridad, así que debe hacerlo el diseño que lo rodea.
¿En qué se diferencia un servidor MCP de una integración normal por API?
Una integración por API se construye aparte para cada pareja de herramientas. Un servidor MCP expone un sistema de forma estándar y cualquier asistente compatible puede usarlo. Además, el asistente descubre por sí mismo las herramientas disponibles.
¿Qué pasa si el asistente lee una nota o un correo envenenado?
El modelo puede tomar el texto de los datos por una instrucción. OWASP lo llama inyección indirecta de prompts y admite que quizá no se prevenga del todo, así que limita lo que puede hacer el servidor y mantén a una persona en todo lo que cambie o envíe datos.