
Короткий ответ
MCP сервер — небольшая программа, которая даёт ИИ-ассистенту, например Claude или ChatGPT, управляемый доступ к одной системе: CRM, таблице или базе. Она предлагает инструменты, данные и шаблоны по открытому стандарту. Начните с чтения на тестовых данных, добавляйте запись по одному действию с подтверждением, а ключи держите только на сервере.
MCP сервер простыми словами: стандартная розетка для ассистента
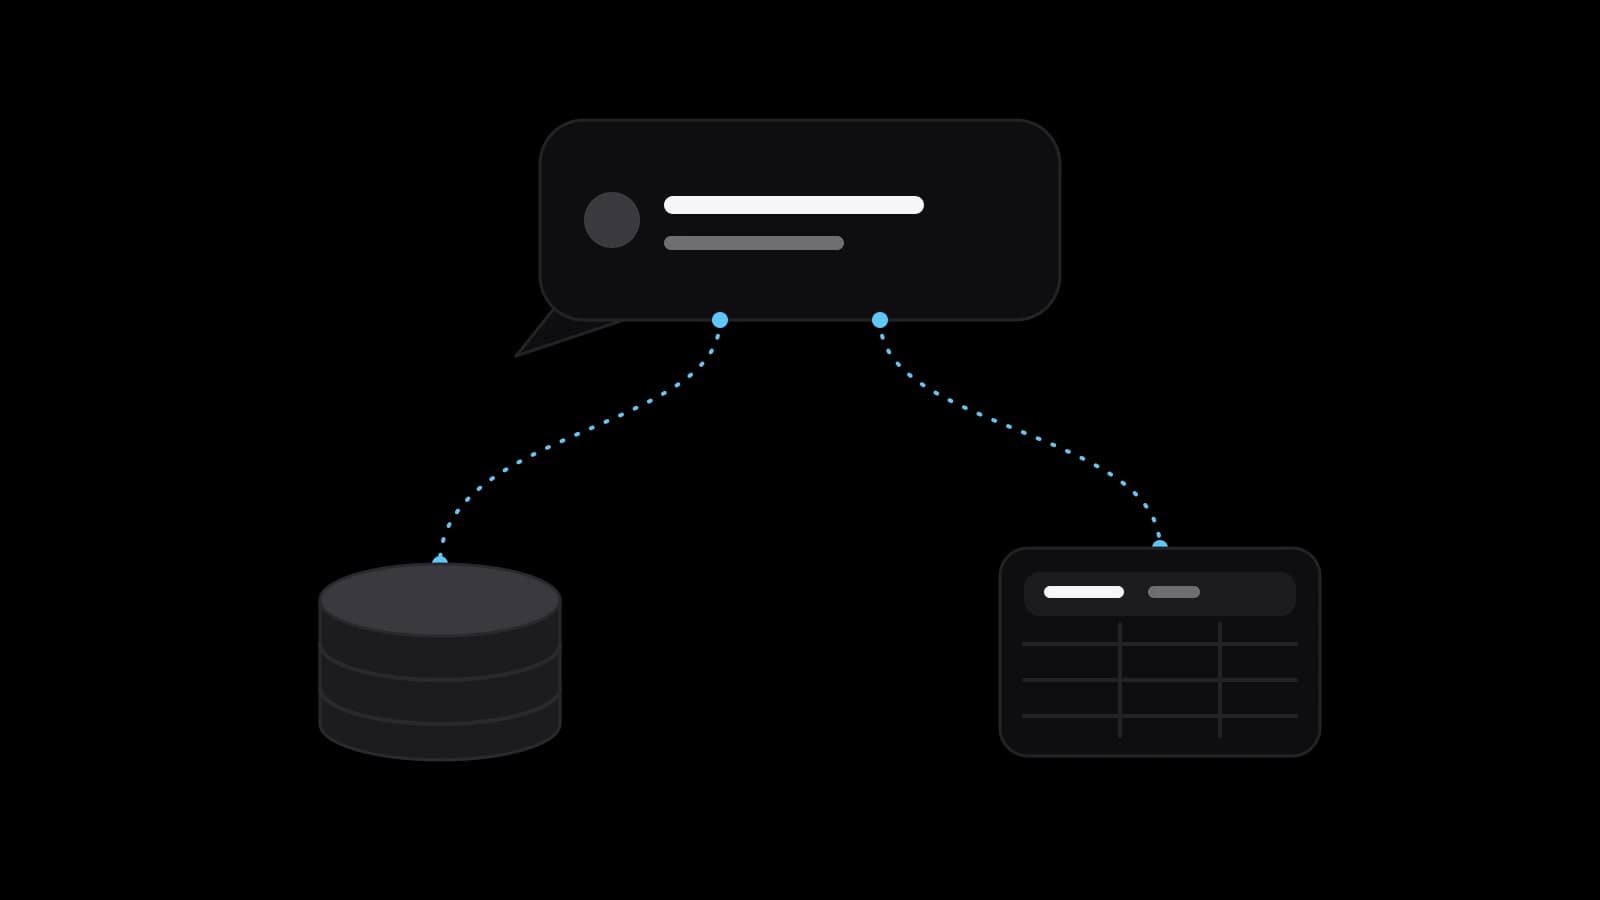
MCP — это Model Context Protocol, и официальная документация называет его открытым стандартом подключения ИИ-приложений к внешним системам. MCP сервер — небольшая программа по другую сторону такого подключения. У неё есть доступ к одной конкретной системе, и она показывает его ассистенту в понятном ему виде. Документация сравнивает MCP с разъёмом USB-C для ИИ: один стандартный штекер вместо отдельного кабеля под каждое устройство.
Anthropic объявила о протоколе 25 ноября 2024 года. В объявлении проблема названа прямо: каждый новый источник данных требовал своей собственной реализации, а MCP заменяет разрозненные интеграции единым протоколом. Для владельца бизнеса вывод простой. Когда у вашей CRM или базы есть сервер, любой ассистент с поддержкой протокола может им пользоваться без новой интеграции под каждый инструмент.
Хост, клиент и сервер: кто что делает в подключении
Страница об архитектуре называет три части. Хост — это само ИИ-приложение, например Claude Desktop или Claude Code. Внутри него на каждый сервер заводится свой клиент с отдельным соединением. Сервер — программа, которая поставляет контекст. Документация подчёркивает: слово «сервер» не говорит, где он запущен. Локальный может работать на том же компьютере, удалённый — на платформе и обслуживать многих клиентов.
Сервер может предлагать три вида вещей. Инструменты — функции, которые ассистент вызывает: запрос к базе, обращение к API. Ресурсы — данные для контекста: содержимое файлов, записи, схема. Шаблоны запросов — готовые заготовки, которые структурируют разговор. Пример из документации — сервер базы данных с инструментом для запросов, ресурсом со схемой и шаблоном с образцами хороших вопросов.
Соединение работает по одному из двух транспортов. Stdio связывает локальные процессы на одной машине. Streamable HTTP обслуживает удалённых клиентов и, по документации, поддерживает токены доступа, ключи API и собственные заголовки; для получения токенов рекомендуется OAuth.
Что может ассистент, подключённый к вашей CRM или таблице
Представьте руководителя продаж, который пишет простой вопрос: по каким сделкам три недели не было активности и кто за них отвечает. Когда перед CRM стоит сервер, ассистент вызывает поиск, получает записи и отвечает в нескольких строках, без выгрузки в таблицу.
То же подключение может и записывать, и здесь история меняется. Чтение записи отвечает на вопрос. Создать сделку, поменять статус или удалить строку — действие с последствиями. Готовый сервер для общего инструмента может не подойти под ваши поля в CRM и правила о том, кому что можно, а подгонка и есть настоящая работа.
Права чтения и записи: начинайте только с чтения
Руководство по безопасности протокола называет принцип минимизации прав. Описание риска у него конкретное: если токен несёт широкие права на файлы, базы или администрирование, утечка отдаёт всё сразу. Рекомендуемая схема начинается с минимального набора безопасных операций обнаружения и чтения и расширяет права лишь при первой попытке привилегированной операции.
Документация OpenAI о MCP показывает то же разделение на практике. Её пример сервера даёт два инструмента только для чтения, поиск и получение, а руководство советует оставлять подтверждение включённым для инструментов, которые могут менять данные или иметь серьёзные последствия. Там же сказано, что ChatGPT сейчас требует ручного подтверждения в любой беседе перед действиями записи. Это может измениться, поэтому проверьте страницу в момент решения.
Спецификация протокола возлагает ответственность на хост. Пользователь должен явно согласиться на доступ к данным и операции, хост обязан получить явное согласие перед вызовом любого инструмента. Спецификация признаёт и то, что сам протокол не может обеспечить эти принципы. Значит, права — решение о ваших данных. Для первого проекта: одна учётная запись, одна роль, только чтение, письменный список действий записи на потом и человек, подтверждающий каждое.
Инъекция промпта и слишком широкие токены: два риска, под которые стоит планировать
OWASP описывает косвенную инъекцию промпта как случай, когда модель принимает ввод из внешних источников — сайтов или файлов, — и добавляет, что такой ввод может сработать, даже если люди его не видят. Представьте заметку в карточке клиента, в которой есть фраза, обращённая к ассистенту, а не к коллеге. Ассистент читает заметку как данные, но модель может принять её за указание.
OWASP признаёт, что неясно, можно ли полностью предотвратить инъекцию промпта, и советует снижать последствия. Ограничить модели доступ минимумом, необходимым для её задач, требовать одобрения человека для рискованных и привилегированных действий и относиться к модели как к недоверенному пользователю. Документация OpenAI о MCP говорит то же со своей стороны: доверие к разработчику сервера не делает инъекцию промпта безопасной.
Токенам нужен отдельный абзац. Руководство по безопасности MCP называет антишаблоном «сквозную передачу токенов», когда сервер принимает токены, выданные не ему, и пересылает их другой службе, и требует, чтобы серверы не принимали токены, явно не выданные для них. OpenAI добавляет, что собственные серверы ею не разрабатываются и не проверяются, и советует подключаться только к приложению, которому вы доверяете.
Локально или удалённо: где должен жить сервер
Локальный сервер, запущенный на одном компьютере через stdio, обслуживает одного ассистента на этой машине и не нуждается в публичном адресе, что подходит для личного опыта. Удалённый использует Streamable HTTP, обслуживает многих людей и требует хостинга, входа и безопасного места для токенов.
Для команды выбор определяется тем, кто будет пользоваться. Если весь отдел продаж должен спрашивать CRM из своих ассистентов, естественная форма — удалённый сервер с входом для каждого человека: тогда действия записываются на его имя, а права могут различаться. Если один аналитик работает с одной таблицей, хватит локального. В любом случае учётные данные от CRM должны храниться только на сервере, а не в настройках ассистента или общем чате.
Как небольшой компании начать без большого проекта
Выберите один вопрос, который задают каждую неделю, один источник данных и копию данных с выдуманными клиентами. Дайте серверу только чтение, попробуйте с двумя-тремя коллегами и ведите журнал того, что запрашивал ассистент. Когда ответы верны, добавьте одно действие записи, например создание задачи, с подтверждением человека. Потом решите, стоит ли следующее действие дополнительного риска.
Прежде чем что-то строить, поищите готовый сервер от производителя вашего инструмента. Проект протокола ведёт список эталонных реализаций серверов — это честная отправная точка. Для пробы на тестовых данных готового хватит. Для живых записей клиентов прочитайте, что он умеет, кто его поддерживает и что записывает в журнал.
Что подготовить, прежде чем заказывать MCP сервер
Запишите пять вопросов, которые команда задаёт чаще всего, и систему, где лежат ответы. Заведите для интеграции отдельную учётную запись с ограниченными правами, а не входите под логином владельца. Перечислите поля, которые никогда не должны попадать к ассистенту, и действия записи, которые нужны позже, с человеком, одобряющим каждое. Отметьте, каким ассистентом ваши люди уже пользуются. Если в данных есть персональные, обязанности уточните у юриста.
Студия VITON13 предлагает пакет «ИИ-коннектор к вашей CRM». Она собирает MCP сервер, который связывает ИИ-ассистента с вашей CRM, таблицами или базой, с правами чтения и записи на ваш выбор, настраивает его в ассистенте, которым вы уже пользуетесь, и прикладывает короткую инструкцию, как спрашивать и что разрешено. До оплаты студия показывает бесплатный черновик — демонстрацию только для чтения на тестовых данных. Цена фиксированная, $213, срок — от 7 до 12 рабочих дней.
Практический чеклист
- Запишите пять вопросов, которые команда задаёт чаще всего, и систему, где хранятся ответы.
- Заведите отдельную учётную запись интеграции только с правом чтения, а не логин владельца.
- Перечислите поля и записи, которые не должны попадать к ассистенту, и исключите их на сервере.
- Сначала проверьте на копии с выдуманными клиентами и ведите журнал запросов, затем подключайте живые данные.
- Добавляйте каждое действие записи отдельно, с назначенным человеком, который подтверждает его до запуска.
Вопросы и ответы
Может ли ChatGPT или Claude менять записи в CRM через MCP сервер?
Только если сервер предлагает инструменты записи и вы их разрешили. По документации OpenAI, ChatGPT сейчас просит ручное подтверждение перед записью. Разумно начать с чтения и добавлять каждое действие записи отдельно.
Нужно ли самим хостить MCP сервер или он может работать на одном ноутбуке?
Локальный сервер работает на одном компьютере и обслуживает там одного ассистента. Для всей команды обычно нужен удалённый: хостинг, вход и защищённое хранение токенов. Выбор зависит от того, кому нужен доступ.
Безопасно ли подключать MCP сервер к данным клиентов?
Можно, но с ограничениями. Дайте самые узкие права, храните ключи на сервере, требуйте подтверждения рискованных действий и следите за журналами. Спецификация прямо говорит, что протокол не может обеспечить безопасность сам, это должна сделать архитектура вокруг него.
Чем MCP сервер отличается от обычной интеграции через API?
Интеграцию через API пишут отдельно для каждой пары инструментов. MCP сервер выставляет систему стандартным способом, и пользоваться ею может любой ассистент с поддержкой протокола. Доступные инструменты ассистент к тому же находит сам.
Что будет, если ассистент прочитает заражённую заметку или письмо?
Модель может принять текст внутри данных за указание. OWASP называет это косвенной инъекцией промпта и признаёт, что полностью её не предотвратить, поэтому ограничивайте возможности сервера и оставляйте человека над всем, что меняет или отправляет данные.